
La DeepSeek API key es la credencial que autoriza a una aplicación a realizar solicitudes con tu cuenta de la API. Se genera desde la sección API keys de DeepSeek Platform, después de iniciar sesión.
Para empezar, crea la clave, guarda su valor privado y configúralo en la herramienta que vas a conectar. Después comprueba el acceso y revisa el saldo antes de enviar solicitudes de pago. Tener una clave y disponer de crédito son condiciones diferentes.
Cómo obtener tu DeepSeek API key
- Abre la página oficial de API keys. Comprueba que la dirección sea
platform.deepseek.com/api_keyse inicia sesión. Si necesitas registrarte, utiliza las opciones que ofrezca la plataforma. - Selecciona la opción para crear una clave. Si añades un nombre, usa uno que identifique su destino, como
asistente-interno-dev. Te ayudará a reconocerla después. - Copia el valor secreto generado. Guarda una copia privada en tu gestor de contraseñas o secretos antes de cerrar el proceso de creación.
- Configura la integración. Introduce ese valor en su campo de credenciales o en el entorno privado del programa, y realiza la comprobación correspondiente.
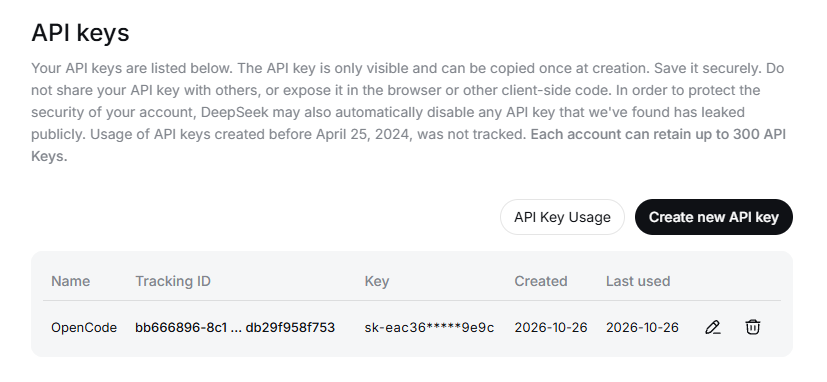
El nombre que asignas a la clave funciona como una etiqueta. Para autenticar una solicitud necesitas el valor secreto completo, no esa etiqueta ni un texto parcialmente oculto. La referencia de autenticación de DeepSeek establece el uso de HTTP Bearer.
La plataforma y el chat comparten cuenta, según las condiciones de DeepSeek Open Platform. La API key se crea dentro de esa cuenta y tiene una función distinta de la contraseña de inicio de sesión.
Si todavía no puedes entrar al panel, resuelve primero el acceso a la cuenta. Un problema de registro o inicio de sesión ocurre antes de que tu aplicación pueda utilizar una clave; cambiar el código de una solicitud no resuelve ese acceso.
Dónde poner la clave y qué URL usar
En una herramienta con configuración de proveedor
Abre la configuración de credenciales de tu herramienta y elige la integración de DeepSeek. Por ejemplo, la documentación de n8n indica que el valor generado en la plataforma se introduce en el campo API Key de la conexión.
Cuando una aplicación te permita configurar un servicio compatible con el formato OpenAI, distingue estos datos:
| Campo | Qué configurar |
|---|---|
| Proveedor | DeepSeek, o una conexión compatible que permita indicar su servidor. |
| API Key | El valor privado de tu clave de DeepSeek. |
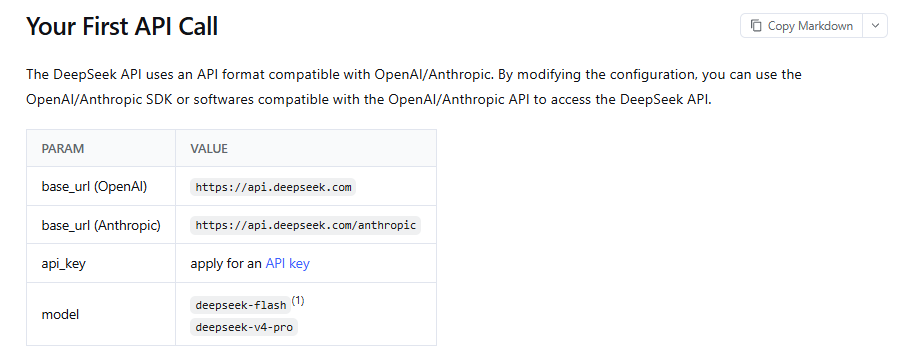
| Base URL | https://api.deepseek.com para el formato OpenAI documentado por DeepSeek. |
| Modelo | Un identificador admitido por la integración y el servicio; el inicio rápido actual utiliza deepseek-flash y también documenta deepseek-v4-pro. |
La URL base está publicada en el inicio rápido oficial. La dirección del panel platform.deepseek.com sirve para administrar la cuenta; no es el servidor que debes poner en ese campo. Si la herramienta utiliza otro protocolo, sigue la configuración específica de su integración.
En un campo llamado API Key normalmente se pega solo la clave. En una solicitud HTTP, la aplicación construye el encabezado Authorization: Bearer …. Revisa las instrucciones del campo antes de añadir palabras, comillas o encabezados completos al valor.
También deben coincidir el emisor de la clave y el servicio al que te conectas. Usar un formato compatible con OpenAI no convierte una credencial de otro proveedor en una clave de DeepSeek.
En el entorno de tu programa
Una aplicación puede leer el secreto desde una variable como DEEPSEEK_API_KEY. Ese texto es el nombre de la variable; su valor debe ser tu clave. El programa tiene que estar configurado para leerla: crear una variable con ese nombre no conecta automáticamente cualquier herramienta.
En un servidor o servicio de automatización, utiliza su configuración privada de secretos o variables. Aplica los cambios y recarga el proceso según las instrucciones del alojamiento. Una variable definida en tu computadora no aparece automáticamente en el servidor donde corre la aplicación.
Para la comprobación local que sigue puedes introducir la clave cuando el programa la solicite. Así puedes realizar la prueba sin escribir el secreto dentro del archivo Python.
Cómo comprobar el acceso sin generar texto
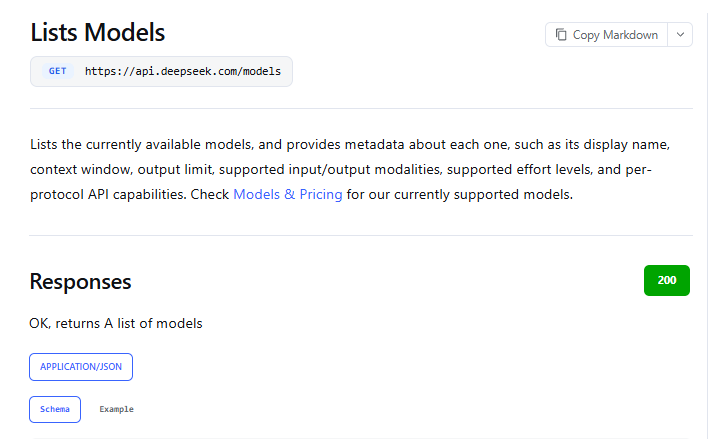
La API documenta GET https://api.deepseek.com/models para consultar los modelos disponibles. Es una solicitud de lectura: permite revisar la autenticación y la conexión con ese endpoint, sin enviar una conversación a un modelo.
Esta comprobación sirve para aislar un problema de credenciales cuando una herramienta muestra un error poco específico. Una respuesta correcta al listado no demuestra que haya saldo suficiente para generar texto ni que todas las funciones de una integración estén disponibles.
Ejemplo local con Python
Necesitas Python 3.10 o superior y una terminal en tu computadora. El ejemplo utiliza la biblioteca estándar; no requiere instalar un SDK. Guarda el siguiente código como comprobar_deepseek_key.py:
"""Comprueba el acceso a /models sin generar texto ni consultar el saldo."""

import getpass
import http.client
import json
import os
import sys
import warnings


def main():
    key = os.environ.get("DEEPSEEK_API_KEY")
    if key is None:
        try:
            with warnings.catch_warnings():
                warnings.simplefilter("error", getpass.GetPassWarning)
                key = getpass.getpass("DeepSeek API key (entrada oculta): ")
        except (EOFError, KeyboardInterrupt, getpass.GetPassWarning):
            print("Entrada cancelada o terminal sin entrada oculta.", file=sys.stderr)
            return 2
    if not key or not key.isascii() or any(char.isspace() for char in key):
        print("La clave está vacía o contiene espacios o caracteres no ASCII.", file=sys.stderr)
        return 2

    connection = http.client.HTTPSConnection("api.deepseek.com", timeout=20)
    try:
        connection.request(
            "GET", "/models",
            headers={"Authorization": f"Bearer {key}", "Accept": "application/json"},
        )
        with connection.getresponse() as response:
            if response.status != 200:
                print(f"HTTP {response.status}.", file=sys.stderr)
                return 1
            data = json.loads(response.read())
    except (OSError, http.client.HTTPException, ValueError) as error:
        print(f"Error: {type(error).__name__}.", file=sys.stderr)
        return 1
    finally:
        connection.close()

    if (not isinstance(data, dict) or data.get("object") != "list"
            or not isinstance(data.get("data"), list)):
        print("HTTP 200 con un formato de listado inválido.", file=sys.stderr)
        return 1
    models = data["data"]
    if not models:
        print("HTTP 200: listado recibido sin modelos.")
        return 0
    if any(not isinstance(model, dict) or not isinstance(model.get("id"), str)
           or not model["id"].strip() for model in models):
        print("HTTP 200 con identificadores de modelo inválidos.", file=sys.stderr)
        return 1
    print("HTTP 200: acceso al listado de modelos confirmado.")
    for model in models:
        print(model["id"])
    return 0


if __name__ == "__main__":
    raise SystemExit(main())
En Windows, abre PowerShell en la carpeta del archivo y ejecuta:
python comprobar_deepseek_key.pyEn macOS o Linux, utiliza el comando de tu instalación de Python 3, habitualmente:
python3 comprobar_deepseek_key.pyIntroduce la clave cuando aparezca el mensaje y pulsa Enter. El módulo getpass permite escribirla sin mostrar sus caracteres. El programa se detiene si la terminal no permite esa entrada oculta.
Si el proceso ya tiene definida DEEPSEEK_API_KEY, el ejemplo usa ese valor y no solicita otro. Una variable vacía, antigua o mal copiada puede explicar que estés comprobando una credencial diferente de la que querías probar.
El programa hace una sola consulta, no sigue redirecciones y muestra únicamente estados o identificadores de modelos. Configura una espera de 20 segundos para las operaciones de conexión y lectura; según la documentación de http.client, no es una garantía de duración máxima total.
Cómo interpretar lo que devuelve
| Resultado | Interpretación |
|---|---|
HTTP 200: acceso al listado de modelos confirmado. | Se recibió el formato esperado con identificadores de modelos. La credencial fue aceptada para esta solicitud. |
HTTP 200: listado recibido sin modelos. | La respuesta tiene una lista vacía. El programa lo distingue de una credencial rechazada. |
HTTP 401 | La API rechazó la autenticación. Revisa el valor y el proveedor de la clave. |
| Error de formato, red o entrada local | La comprobación no produjo un listado válido. Revisa el mensaje antes de atribuir el problema a la clave. |
Los identificadores que aparezcan serán los que devuelva tu solicitud real. El ejemplo no incluye una lista de resultados simulados ni solicita información del saldo de tu cuenta.
¿La DeepSeek API key incluye uso gratis?
Obtener una credencial no concede por sí mismo consumo gratuito. La página oficial de precios describe cargos por el uso de modelos y otras operaciones. Para generar respuestas, revisa las tarifas del modelo y el saldo disponible en tu cuenta.
La documentación contempla saldo recargado y saldo concedido. Que exista este último no significa que todas las cuentas reciban un bono de bienvenida. Las promociones o cuotas gratuitas dependen de las condiciones vigentes que publique la plataforma.
Revisa el panel de tu cuenta y, si necesitas añadir crédito, entra en Top up. Comprueba el importe, la moneda y la cuenta antes de confirmar la recarga. El acceso al chat y la facturación de una aplicación conectada por API deben evaluarse por separado.
Qué indica el endpoint de saldo
Para una integración programática, Get User Balance documenta GET https://api.deepseek.com/user/balance. Entre sus campos están:
| Campo | Qué informa |
|---|---|
is_available | Si el servicio considera que hay saldo suficiente para llamadas API. |
total_balance | Saldo total disponible dentro del registro de moneda correspondiente. |
granted_balance | Saldo concedido que no ha vencido. |
topped_up_balance | Saldo adquirido mediante recargas. |
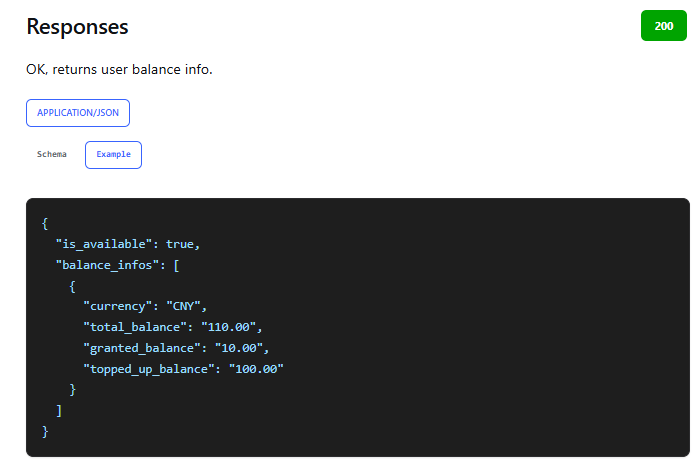
Los importes se devuelven como cadenas y cada registro identifica su moneda, CNY o USD. Si automatizas su lectura, conserva esa moneda y usa aritmética decimal para los importes. Una respuesta válida con is_available: false informa de saldo insuficiente; no equivale a HTTP 401.
La prueba de /models anterior no consulta este endpoint. Son comprobaciones distintas: una revisa el acceso al catálogo y la otra informa sobre el saldo. Después puedes realizar una solicitud de generación controlada, teniendo en cuenta su consumo.
Qué hacer si tu API key no funciona
Los mensajes de una herramienta pueden resumir causas diferentes bajo un error de conexión. Busca el código HTTP cuando esté disponible y compáralo con la referencia oficial de errores:
| Error o síntoma | Qué comprobar | Siguiente paso |
|---|---|---|
401 o invalid API key | Credencial incompleta, incorrecta, revocada o de otro proveedor. | Corrige el valor configurado y confirma que la solicitud va al servicio de DeepSeek. |
402 | Saldo disponible de la cuenta. | Revisa el saldo y la recarga; crear otra clave no añade crédito. |
400 o 422 | Formato del cuerpo, parámetros e identificador del modelo. | Ajusta la solicitud según el endpoint y el modelo que utilizas. |
429 | Ritmo de solicitudes, concurrencia o límites de QPS. | Reduce la carga y programa reintentos con espera. |
500 o 503 | Error o sobrecarga del servicio. | Espera antes de reintentar y limita el número de intentos. |
| Timeout, error de red o de certificado | Conectividad y configuración del entorno. | Revisa la conexión y los certificados; conserva la verificación HTTPS. |
Este cuadro describe errores generales de la API. No implica que todos se produzcan en el endpoint /models. Un fallo de red tampoco confirma que la clave sea inválida: puede impedir que llegue una respuesta del servicio.
Si funciona en tu computadora, pero no en el servidor
- Comprueba que el proceso del servidor reciba la variable o el secreto con el nombre que realmente lee el programa.
- Revisa el proveedor, la URL base y el modelo configurados en ese entorno.
- Después de cambiar una credencial, aplica la actualización o reinicia el servicio cuando su plataforma lo requiera.
- Registra el estado HTTP y el tipo de error para comparar ambos entornos, sin volcar la clave ni los encabezados de autenticación.
Si solicitas soporte, comparte el endpoint, el código HTTP, la hora aproximada y una descripción del fallo. Esa información permite investigar el problema sin publicar el valor secreto.
Cómo proteger la clave y revisar su uso
Guarda la credencial en un gestor de secretos o en la configuración privada del servicio que la necesita. Las condiciones de la plataforma indican que no debes exponerla en el navegador ni en otro código del cliente. En una aplicación web propia, las solicitudes que utilizan ese secreto deben salir de tu servidor.
Evita incluirla en repositorios, capturas de pantalla o registros. Una variable de entorno ayuda a separar la configuración del código, pero no cifra el valor ni impide que un registro mal configurado lo muestre. La guía de gestión de secretos de OWASP recomienda controlar el acceso y administrar el ciclo de vida de estas credenciales.
El centro de ayuda oficial explica cómo revisar el consumo por clave: entra en Usage y selecciona el periodo y la API key que deseas consultar. Utiliza nombres descriptivos para relacionar cada clave con su aplicación y reconocer actividad inesperada.
Separar claves por integración puede facilitar su administración. Eso no crea una cuota de concurrencia adicional: la documentación de límites establece que la concurrencia de los modelos se calcula por cuenta, independientemente de la API key utilizada.
Cómo reemplazar o revocar una API key
Si perdiste la copia del valor secreto
Busca primero en el gestor o configuración privada donde la guardaste. Si no tienes una copia utilizable, crea una nueva, actualiza las aplicaciones que dependían de la anterior y comprueba su funcionamiento. Cuando termines la sustitución, revoca la credencial que ya no necesites.
Este orden permite preparar un reemplazo cuando el problema es la pérdida de tu copia. Si hay indicios de exposición, prioriza la revocación inmediata del secreto afectado.
Si la publicaste o sospechas que se filtró
DeepSeek documenta este procedimiento en su ayuda sobre claves filtradas:
- Entra en API keys e identifica la clave afectada.
- Selecciona el icono de papelera y confirma con Revoke. Comprueba que aparezca la confirmación de revocación.
- Crea una nueva clave y sustituye la anterior en las aplicaciones que la utilizaban.
Como medida adicional, revisa el consumo reciente y elimina el secreto expuesto de los lugares donde lo hayas publicado o registrado.
Revocar la clave corta su uso posterior y puede interrumpir las integraciones que todavía dependan de ella. Actualiza cada entorno que la utilizaba. Borrar una publicación o una captura reduce su exposición, pero no sustituye la revocación de la credencial.
Verificación documental: 10 de noviembre de 2026. Se revisaron las fuentes oficiales enlazadas y la sintaxis del ejemplo Python. No se accedió a una cuenta, no se creó una clave y no se ejecutaron solicitudes autenticadas a la API.